JINSの個人情報漏えいは「最大約1,829万アカウント」。数字の意味と、委託先KARTE経由の構造を確かめる
2026年11月17日18時、ジンズホールディングスは、子会社ジンズの会員情報の一部が外部に漏えいした、と適時開示で公表しました。同じ日には、楽天証券の個人情報漏えいの発表もありました。
JINSで買い物をしたことがある人なら、無関係な話ではありません。漏れた可能性がある項目の中には、あなたのメールアドレスも、姓も、生年月日も入っているかもしれません。ここではJINSの発表を、数字の読み方と原因の構造から確かめます。
「最大約1,829万アカウント」は、上限の見積もり
発表の数字は、まず読み方が大事です。
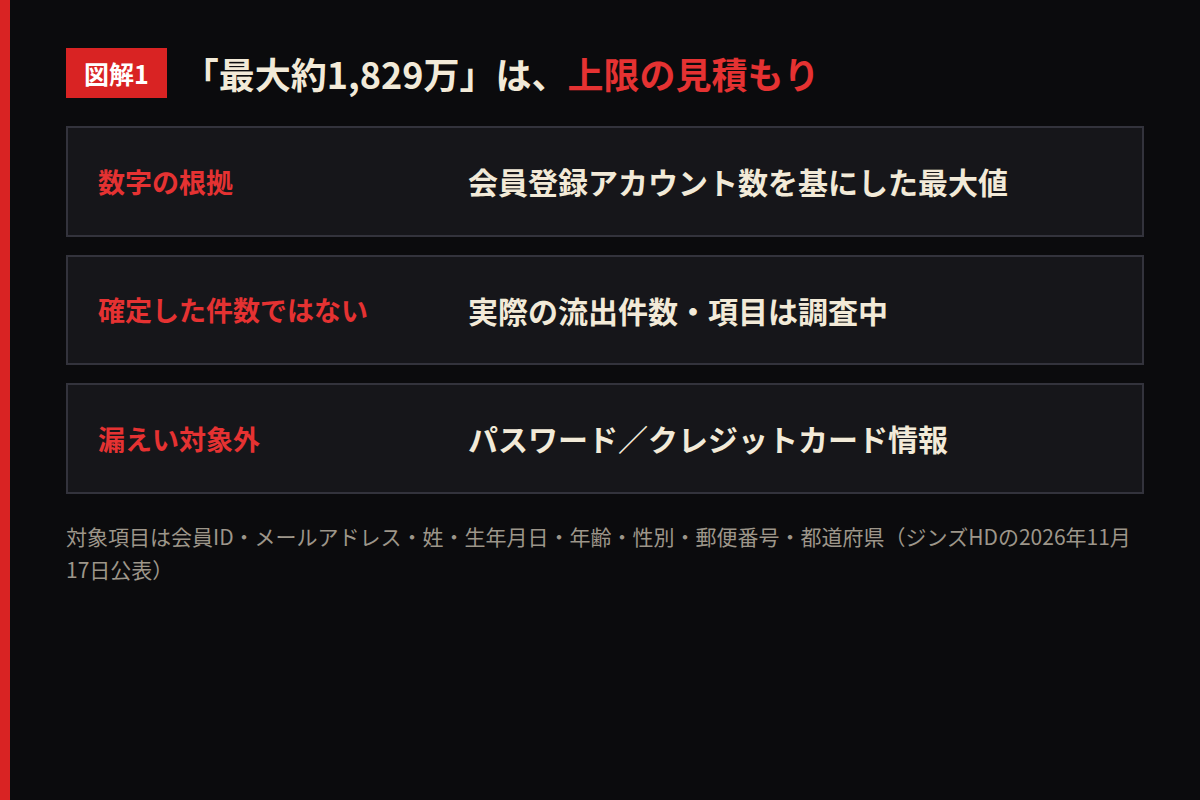
影響し得る対象は、最大約1,829万アカウント。これは、JINSの会員登録アカウント数を基にした最大値です。1,829万件全ての情報が外部に流出したと確定した数字ではありません。実際の流出件数や対象項目は、調査中です。
この数字は、重複を除いた人数を表すものでもありません。同じ人が複数のアカウントを持っていれば、アカウント数と人数は一致しません。
そして、対象が誰かはまだ調査中です。JINSの会員である以上、自分の情報も漏れているかもしれない。「自分は違うだろう」と決めつけられる根拠は、発表のどこにもありません。
先に公開した楽天証券の記事でも同じ読み方を示しましたが、発表の「最大約」は、調査が進めば対象の示し方が変わる可能性を残した、上限の見積もりです。見出しの数字だけを見て「1,829万人分の情報が漏れた」と読むのは、発表の文章に沿っていません。
何が漏れて、何が漏れていないか
発表が挙げる対象項目は、次の8項目です。
会員ID、メールアドレス、氏名のうち姓、生年月日、年齢、性別、郵便番号、都道府県。
一方で、ログインパスワードとクレジットカード情報は、漏えい対象外と確認されています。
つまり、漏れた可能性があるのは、会員を特定するための登録情報の範囲で、ログインそのものや決済に直結する情報は含まれていない、というのが発表の説明です。
ただし、この8項目の組み合わせを甘く見てはいけません。メールアドレスに、姓、生年月日、年齢、性別、郵便番号、都道府県がそろえば、それは「その人本人に宛てた連絡」を作るための材料一式です。本人確認の場面で聞かれるのは、たいてい生年月日と住所の一部です。その答えが、漏れた側の手元にあるかもしれない。パスワードそのものがなくても、なりすましの入口は十分に開いている、ということです。
原因は、委託先のマーケティングツール「KARTE」
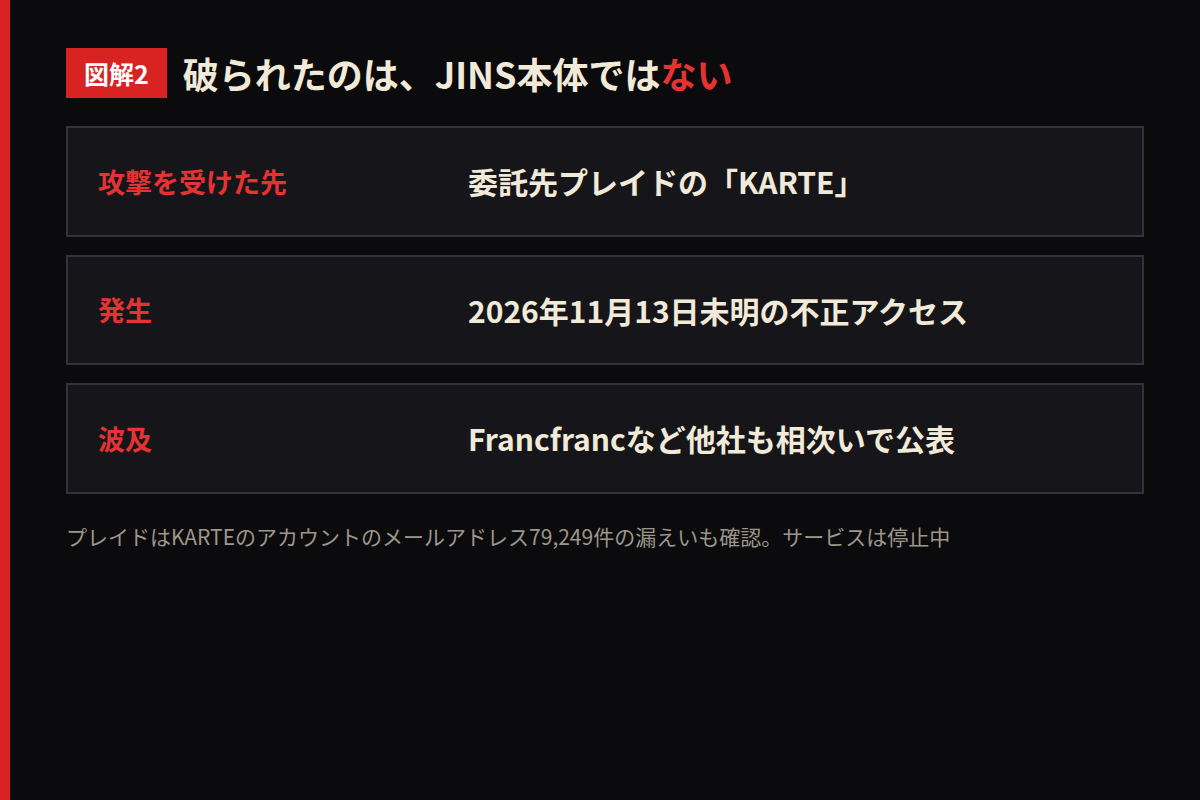
今回の構造でいちばんの特徴は、攻撃を受けたのがJINS本体ではなかったことです。
不正アクセスを受けたのは、委託先の株式会社プレイドが提供するマーケティングツール「KARTE」です。ジンズはメールマガジン配信などにKARTEを利用しており、会員情報の一部をKARTE側と連携していました。
プレイドの公表によれば、2026年11月13日未明、第三者が同社サーバーの脆弱性を悪用して、システムやデータベースの接続用認証情報を窃取し、データベース等からデータを外部に読み出しました。プレイドは同日8時59分に不正アクセスを検知し、認証情報の無効化とサーバーの停止、KARTEの全サービスのメンテナンスモードへの切り替えを行いました。
KARTEは数百社が導入するツールで、JINS以外にも、Francfranc、アインズ&トルペなど、多くの企業が相次いで影響の公表をしています。プレイドは、KARTEのアカウントとして登録されているメールアドレス79,249件の漏えいも確認しています。KARTEのサービス再開の時期は、現時点では未定です。
経緯:11月13日の遮断から、17日の公表まで
発表の経緯は、次の流れです。
11月13日に、ジンズはKARTEとの情報連携を遮断しました。11月15日に、プレイドから顧客情報漏えいの報告を受けました。11月16日に影響範囲を調査し、11月17日18時に公表しました。
ジンズは、プレイドに対して調査状況の継続的な報告と再発防止策の策定・実施を求めています。業績への影響は、発表時点では確認されていません。
会員が取るべき行動
発表が呼びかける注意点は、フィッシングです。
ここは、軽く読まないほうがいいところです。今回漏れた可能性があるのは、メールアドレスだけではありません。姓、生年月日、年齢、性別、郵便番号、都道府県までそろっています。自分の姓と生年月日を知っている相手から「JINS会員情報の確認のお願い」というメールが届いたら、本物と見分けるのは簡単ではありません。
しかも、実際の流出件数と対象はまだ調査中です。自分が対象かどうか分からないまま、届くかどうかも分からない1通の偽メールを待ち続ける状態が続きます。この状態を放置すれば、ある日届いた「本物らしい」メールにログイン情報を入力してしまう、というのがいちばん現実的な被害の形です。
最悪の場面を具体的に描くと、こうなります。ある日、自分の姓と生年月日、住んでいる都道府県まで正確に書かれた「JINS会員情報の確認のお願い」が届く。差出人はJINSを名乗り、文面は本物そっくり。「情報漏えいへの対応のため、会員情報の再確認が必要です」という理由まで付いていれば、疑うほうが難しくなります。案内された画面は本物のログイン画面と見分けがつかず、そこでメールアドレスとパスワードを入力すれば、その情報はそのまま偽物の側に渡ります。
そこから先は、時間の問題です。盗まれた組み合わせは、他の買い物サイト、ポイントサービス、SNSへ次々と試されます。パスワードを使い回していれば、ある朝起きたら買い物サイトのアカウントが乗っ取られ、ポイントが抜かれ、登録した覚えのない買い物が進んでいる、という事態になりかねません。しかも、漏れた情報を使った連絡はJINSを名乗るとは限りません。別の会社を名乗り、生年月日と住所の一部を「本人確認」として読み上げて信用させる手口にも、そのまま転用できます。
「パスワードは漏れていないから大丈夫」という安心が、いちばん危ない油断になります。調査中という状態が続くあいだ、自分の情報が外にあるかもしれないという不安は消えません。消せない以上、できる備えを先に済ませておくしかないのです。
対策は、発表が示すとおりです。JINSを装って会員情報の確認やログインを求める偽メールが送られるおそれがあるため、メールのURLから認証情報を入力せず、公式サイトやアプリから確認してください。
パスワードの変更は、発表の内容では必須ではありません。ログインパスワードは漏えい対象外と確認されているからです。ただし、同じメールアドレスとパスワードの組み合わせを他のサービスでも使っている場合は、使い回しを見直すきっかけにはなります。
心当たりのないメールに記載されたURLや添付ファイルは開かず、ログイン情報を入力しない。発表が求めているのは、この1点です。不安が残る場合は、自分の情報の管理の仕方が今のままで大丈夫かを、セキュリティ対策の診断で確かめておくのも手です。
筆者の見解
筆者は、この件でいちばん重いのは「自社のシステムが無事でも、委託先から漏れる」という構造だと思っています。
これまでの情報漏えいは、「その会社のシステムが破られた」という見方で語られてきました。今回は、JINS本体への直接攻撃ではありません。メール配信のために連携していた外部のツールが破られ、そこにあった会員情報が漏れた。利用者の側から見れば、「JINSの会員になった」つもりが、情報の行き先はJINSだけではなかった、ということです。
そしてKARTEは、数百社が導入しているツールです。JINSの会員でなくても、別の会社の会員情報が、同じ場所から漏れている可能性があります。自分の情報が、自分の知らないツールのサーバーの中に置かれていて、そこから漏れる。この「預け先が見えない」状態そのものが、今の会員制度のいちばんの弱点だと筆者は思います。漏れたかどうかを自分で確かめる手段がない以上、できるのは「自分の情報の管理の仕方」を見直すことだけです。
漏れた項目も、パスワードやカード番号がないからといって軽くは見られません。メールアドレスに、姓、生年月日、年齢、性別、郵便番号、都道府県がそろえば、本人宛ての「本物らしい」連絡を作る材料としては十分です。フィッシングの成否は、パスワードの有無ではなく、連絡の「本物らしさ」で決まります。
だからこそ、発表が示す行動は「パスワードを変える」ではなく「メールのURLから入らない」になっています。数字の「最大約」が上限の見積もりであることと合わせて、発表の文章どおりに読むのが、今回の正しい読み方です。
まず知っておくこと
この記事は、2026年11月17日にジンズホールディングスが公表した適時開示と、プレイドの公表、同日の報道をもとに書いています。調査は継続中で、発表の内容は今後の調査で追加・変更される可能性があります。
自分が対象かどうかは、JINSからの個別の連絡と、同社の公式サイトのお知らせで確認してください。この記事は、特定の対応を勧めるものではありません。
※この記事にはアフィリエイト広告が含まれます。
表と感覚の差を数字で比べる見方は、条件を比べて選ぶ場面全般に通じます。手数料と条件で比べる習慣は、証券口座選びでも同じです。確率と判断の本を押さえるなら、Audibleや楽天ブックスが入口になります。

合わせて読みたい
Antithesisは「その『いいこと』、誰の得だ。」を掲げるメディアです。宣伝と数字の仕組みを分解し、得する側の構造を記事にしています。運営はウハウハ高等学校と同じグループです。
この記事は、Antithesis編集部が一次情報を確認して書いています。編集方針と運営者については運営者情報をご覧ください。お金の仕組みをまるごと学び直せば、こうした裏側が自分でも読めるようになります。楽しく学べるウハウハ高等学校の入学案内も、ぜひのぞいてみてください。
ここまで読めば、もう「なんとなく選ぶ」側ではありません。「自分の場合はどうなのか」をはっきりさせたい方は、お問い合わせから気軽にどうぞ。あなたのケースに合った関連情報も、あわせてご案内します。
Antithesis編集部
出典
- 株式会社プレイド(不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ、2026年11月16日)
- セキュリティ対策Lab(JINS委託先プレイドへのサイバー攻撃で最大約1,829万の個人情報漏洩の恐れ)
- 株式会社WOWOW(業務委託先に対する不正アクセスに伴うお客さまの個人情報漏えいの可能性に関するお知らせとお詫び)
出典確認日:2026-11-17
その『お得』の裏側を、毎週3分で
無料・セール・ポイント・数字のカラクリを、一次情報で確かめて3分で読める形にしてお届けします。登録は無料で、メールアドレスだけ。いつでもワンクリックで解除できます。