止めた仕組みのデータが戻ってきた。MUJI Card「約109万件」の7割は使えないカード
5年前に止めたはずの仕組みが、5年後のいま、約109万件の数字になって戻ってきた。
2026年11月4日、クレディセゾンが「MUJI Card 会員情報の流出の可能性に関するお知らせとお詫び」を公表しました。良品計画のシステムが第三者による不正アクセスを受け、クレディセゾンが発行するMUJI Cardのカード番号を含む情報に、第三者がアクセスした可能性があるという内容です。本記事は、どちらかの会社を責めるものではありません。筆者が注目したのは、対象になったデータの「年齢」です。
仕組み:ポイントを付けるために渡していたカード番号
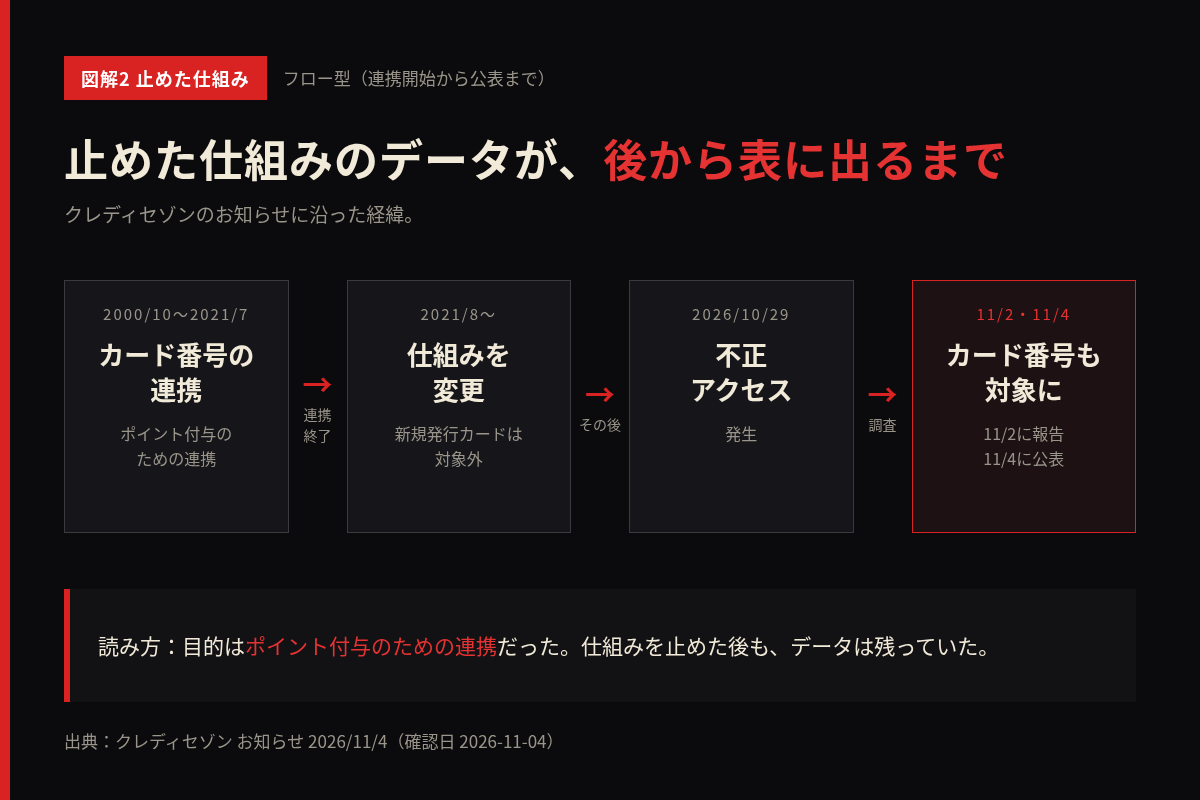
クレディセゾンのお知らせによると、対象となったカード番号は、MUJI Cardの利用者にカード特典のポイントを付与するため、2000年10月から2021年7月まで、クレディセゾンから良品計画へ連携していた情報です。その後ポイント付与の仕組みを変更し、現在はカード番号の連携を行っていないと説明しています。2021年8月以降にMUJI Cardを発行した人は、今回の不正アクセスの対象外です。
経緯は次のとおりです。2026年10月29日午前1時頃、良品計画のシステムに第三者による不正アクセスが発生。良品計画は10月30日に、MUJIアプリ利用者の個人情報が流出した可能性を公表しました。その後の調査で、過去に連携していたMUJI Cardのカード番号も対象になった可能性が新たに分かり、11月2日に良品計画からクレディセゾンへ報告があったといいます。
アクセスされた可能性のある情報は、MUJI Cardのカード番号(全桁)、生年月日、MUJIカードID。一部の人については、氏名、住所、電話番号、性別、メールアドレスも含まれます。一方で、カード名義、有効期限、セキュリティコードは含まれていないとしています。
数字と言葉のトリック:「約109万件」の7割近くは、もう使えないカード
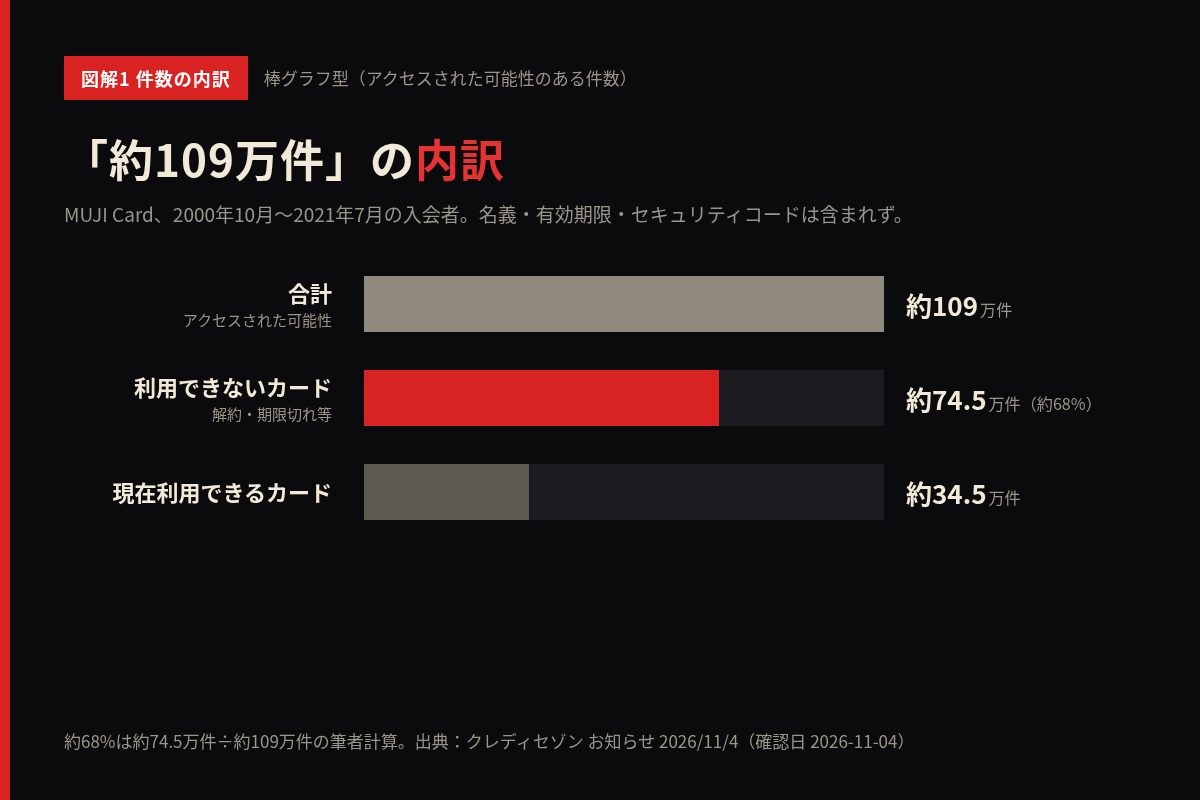
見出しの数字は「合計約109万件」です。ただし、お知らせはその内訳も示しています。
- 現在利用できるカード:約34.5万
- 現在利用できないカード(解約・有効期限切れなど):約74.5万件
つまり、約109万件のうち約74.5万件、割合にすると7割近く(筆者の計算で約68%)は、すでに解約や有効期限切れで使えないカードです。
この内訳は、2つの方向に読めます。1つは「実際に悪用されうるカードは約34.5万に限られる」という読み方。もう1つは「使われなくなった約74.5万件分のデータが、何年も残っていた」という読み方です。どちらも同じ数字から導けます。見出しの「約109万件」だけを見ると、この2つの意味はどちらも見えてきません。
また、お知らせには「現時点で当社のシステムへの不正アクセスや、当社システムからの情報流出は確認されておりません」とあります。カードを発行した会社と、データを受け取っていた会社が別であることを示す、正確な説明です。ただ利用者から見れば、自分のカード番号がどこに置かれていたかは、普段まったく意識しない情報です。
「初月無料」のサブスクは、解約画面がいちばん遠い。の記事でも紹介しましたが、解約したからといって、すべてが消えるとは限りません。利用者が「終わった」と思っている契約の情報が、どこかに残っていることがあるのです。
得をするのは誰か:「残しておく」ことの損得
データを残しておくことで得をするのは、本来は事業者です。過去の購買や会員の情報は、分析や販促に使える資産だからです。
ここからは推測です。しかし、ポイント付与の仕組みを変えた2021年8月以降、過去のカード番号を持ち続けることに、どれだけの利点があったのかは、お知らせからは分かりません。使い道がなくなったデータは、保管している側にとって利益を生まず、リスクだけが残る「負債」になりえます。一般に、古いデータほど削除の判断は後回しにされがちです。誰も使っていないので、誰も困らないからです。
ポイント還元で「実質無料」になった分は、誰が払っているのか。の記事でも紹介しましたが、ポイントの仕組みの裏では、お金だけでなくデータもやり取りされています。今回のカード番号の連携は、まさにポイントを付けるためのものでした。利用者が受け取った特典の裏側で、カード番号が別の会社に渡っていたことになります。
不正にアクセスした側にとっては、どうでしょうか。クレディセゾンは、同社や良品計画を装って、カード番号や暗証番号、セキュリティコードの入力を求める不審な案内に注意するよう呼びかけています。カード番号や生年月日の一部情報があることで、本物らしく見える詐欺の連絡を作りやすくなるおそれがあります(これも推測です)。
ビジネスへの効き方:データにも「賞味期限」を決める
中小企業でも、過去のキャンペーンの応募者名簿、退会した会員の情報、取引のなくなった顧客のデータが、共有フォルダや古いシステムに眠っていることは珍しくありません。
リスク:仕組みを変えたら、古いデータの扱いも決める
今回の対象は、2021年7月までの連携データでした。業務の仕組みを変えるとき、新しい流れを作ることには力を注いでも、古い流れで集めたデータを消すことまでは決めていない。これは多くの会社に共通する落とし穴です。仕組みの変更と同時に、古いデータの削除や移管を決めておく必要があります。
コスト:保管の費用はゼロに見えて、ゼロではない
使わないデータを残しておく費用は、ほとんどかからないように見えます。しかし流出が起きれば、問い合わせ窓口の設置、個別の連絡、カードの再発行など、大きな対応が必要になります。クレディセゾンも、希望者へのカード再発行や不正利用の監視強化を案内しています。
判断:「誰に何を渡しているか」を一覧にする
提携先や委託先に渡しているデータを一覧にし、目的が終わったものは返却か削除を求める。AIに書かせた文章の責任は、AIが取ってくれない。の記事でも紹介しましたが、外に出した仕事やデータの責任は、渡した側にも残ります。契約書にデータの保管期限と削除の方法を書いておくことが、最も確実な予防策です。
まとめ
MUJI Cardの情報流出の可能性は、合計約109万件。そのうち約74.5万件は、すでに使えないカードの情報でした。対象のカード番号は、2000年10月から2021年7月までポイント付与のために連携されていたものです。止めた仕組みのデータが、何年も後にリスクとして表に出る。自社が持っているデータにも「賞味期限」を決め、使い終わったら手放す。それが、利用者を守り、自社を守る、いちばん地味で確実な方法です。個人情報の取り扱いに関する一般的な情報は、個人情報保護委員会のサイトで確認できます。
出典・確認日
- クレディセゾン「MUJI Card 会員情報の流出の可能性に関するお知らせとお詫び」(2026年11月4日)https://www.saisoncard.co.jp/customer-support/information/20261104/(確認日:2026年11月4日)
※約68%は、約74.5万件を約109万件で割った筆者の計算です。本記事は公表された事実をもとに仕組みを解説するもので、特定の企業の責任を断定するものではありません。
合わせて読みたい
- ポイント還元で「実質無料」になった分は、誰が払っているのか。
- 「初月無料」のサブスクは、解約画面がいちばん遠い。
- AIに書かせた文章の責任は、AIが取ってくれない。
- 高額講座の「無料体験」は、入口だけ無料だ。
Antithesisは、「正しい」「当たり前」とされていることを逆から読み、得をするのは誰かを考えるメディアです。編集方針や運営については運営者情報のページをご覧ください。
ニュースの数字の内訳まで読み解き、自社のデータ管理やリスク判断に生かす視点を仲間と磨きたい方は、ウハウハ高等学校の入学案内もぜひのぞいてみてください。