「メールアドレスだけ」の重さ。ワークマン委託先の流出で、得をするのは誰か
「メールアドレスだけですから」。その「だけ」を一番ありがたがるのは、たぶん詐欺メールの送り主だ。
2026年11月4日、ワークマンが、メールマガジンの配信を委託していた会社のサービスに不正アクセスがあり、会員のメールアドレスが最大約145万件流出した可能性があると発表しました。本記事は、どこかの会社を責めるためのものではありません。ワークマンの発表文に書かれた事実だけをもとに、「外に預けたデータ」の仕組みと、「だけ」という言葉の重さを考えます。
仕組み:メルマガは、多くの場合「外の会社」から届いている
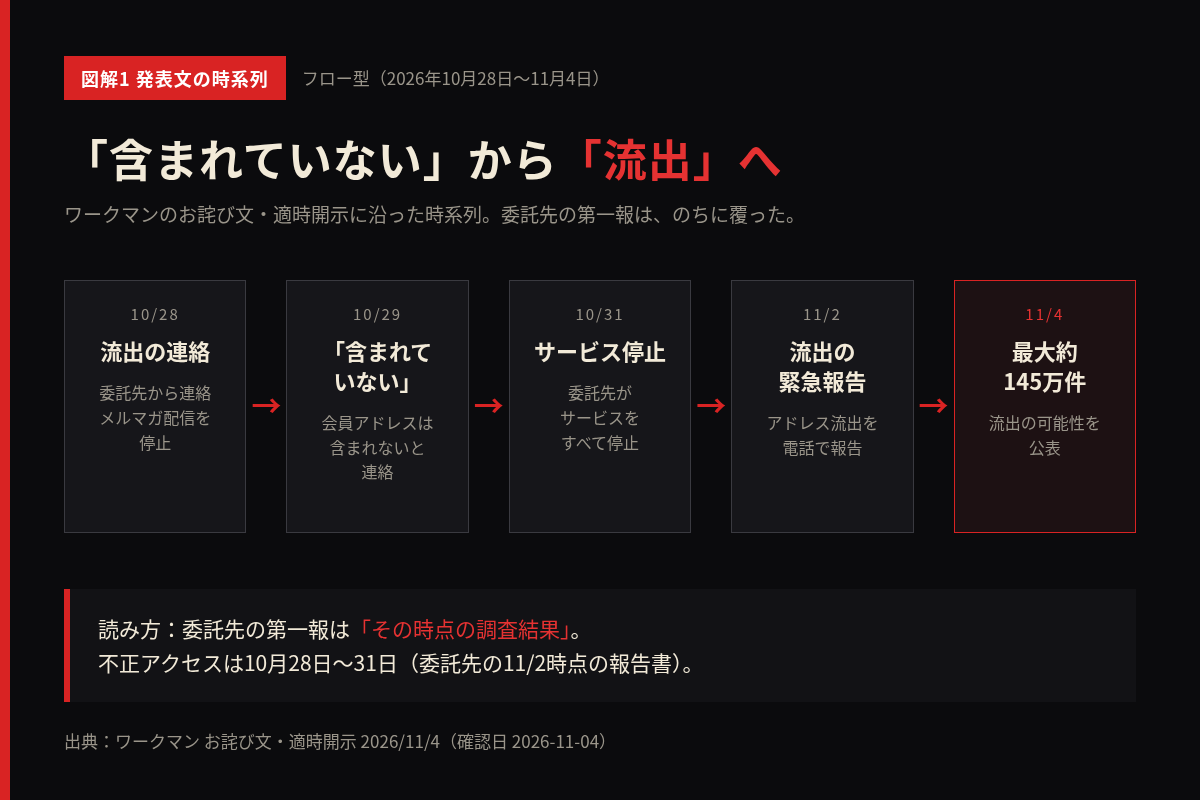
ワークマンの適時開示によると、同社はメールマガジンの配信に、アララ株式会社のメール配信サービス「アララメッセージ」を利用していました。アララ社の2026年11月2日時点の報告書によれば、10月28日から31日にかけて、同サービスのサーバーを経由してデータベースへの不正アクセスが行われ、ワークマンのメールマガジン会員のメールアドレスが外部に持ち出されたことが確認されたといいます。アララ社は10月31日に不正に使われた認証情報の無効化やサーバー通信の遮断を行い、サービスをすべて停止しています。
メールマガジンの配信を専門の会社に任せるのは、ごく一般的なやり方です。大量のメールを確実に届ける仕組みを自社で作るより、専門サービスを使ったほうが安く、早いからです。そのかわり、会員のメールアドレスは自社の外のサーバーに置かれることになります。
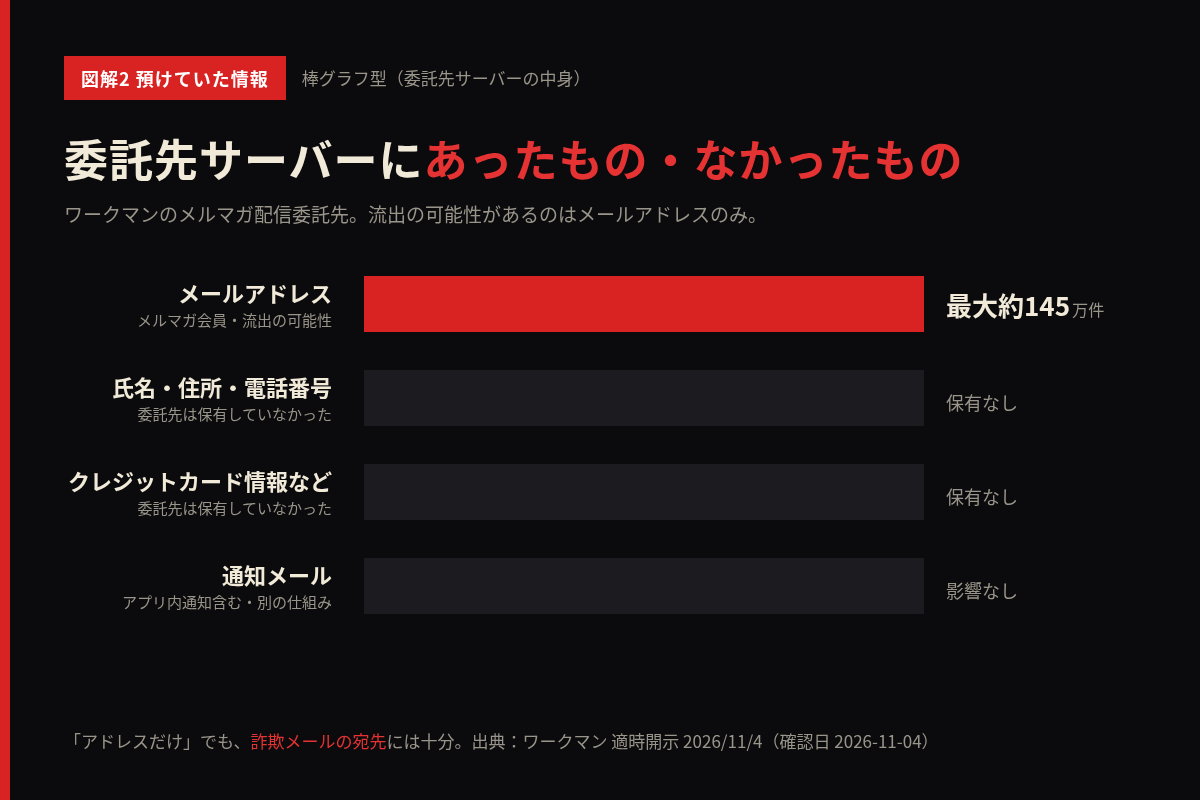
ワークマンの発表では、自社のオンラインサイトの各種通知メール(アプリ内通知を含む)はこのサービスを使っておらず、影響はないとしています。用途によって配信の仕組みを分けていたことが、影響の範囲を限定したと言えます。
数字と言葉のトリック:「最大約」と「だけ」と「含まれていない」
発表文には、読み方に注意が必要な言葉が3つあります。
1つ目は「最大約145万件」です。これは確定した件数ではなく、可能性のある範囲の上限です。発表文も「今後の精査状況により変更が生じる可能性がございます」と書いています。
2つ目は「メールアドレスのみ」です。氏名、住所、電話番号、クレジットカード情報などは対象のサーバー内に保有しておらず、流出は確認されていないとしています。配信会社に必要最小限の情報しか渡していなかったことは、管理の考え方として評価できる点です。ただし「メールアドレスだけなら安心」と受け取るのは早計です。メールアドレスは、詐欺メールを送る側にとって、まさに一番欲しい「宛先」だからです。
3つ目は時系列です。ワークマンのお詫び文によると、10月28日にアララ社から個人情報の一部が流出した旨の連絡があり、10月29日には「流出した情報に当社会員様のメールアドレスが含まれていない」との連絡がありました。ところが11月2日、同社からメールアドレスの流出があったとの緊急報告を電話で受けた、と書かれています。最初の「含まれていない」は、その時点での調査結果にすぎなかったのです。
AIに書かせた文章の責任は、AIが取ってくれない。の記事でも紹介しましたが、仕事を外に任せても、顧客に対する責任まで外に出せるわけではありません。今回も、お詫びと問い合わせ窓口を設けたのは、委託した側のワークマンでした。
得をするのは誰か:宛先リストの「値段」
流出で得をするのは、もちろん不正にデータを持ち出した側です。ワークマンは、すでに確認されている不審メールの例として、送信元「news@arara.com」などのアドレスや、「利用内容確認のご依頼」「ご利用明細確認のご依頼」といった件名を公表しています。
ここからは推測です。特定の店のメルマガ会員だと分かっているアドレスには、その店をよそおった詐欺メールを送りやすくなります。「いつも届くメルマガの会社から来た」と思わせやすいからです。名前も住所もない「メールアドレスだけ」の名簿でも、送る側にとっては十分に役立つ可能性があります。
では、委託の仕組みで得をしていたのは誰でしょうか。委託する企業は、自社で配信システムを持つコストを減らせます。配信会社は、多くの企業から仕事を受けることで効率よく収益を上げられます。どちらも合理的です。ただ、多くの企業のデータが一か所に集まるということは、狙う側から見ても効率がよい、ということでもあります(これも推測です)。
高額講座の「無料体験」は、入口だけ無料だ。の記事でも紹介しましたが、無料の登録やメルマガの裏側では、私たちのメールアドレスが「対価」として渡されています。渡した先が、さらに別の会社に預けている場合もある。利用者の側も、その連鎖を意識しておく必要があります。
ビジネスへの効き方:委託先に「何を」「どこまで」渡しているか
メール配信、決済、顧客管理、予約システム。中小企業でも、顧客データを外部サービスに預けていない会社はほとんどないでしょう。今回の発表から、すぐに使える点を3つ挙げます。
リスク:渡すデータは最小限に
ワークマンのケースで影響がメールアドレスにとどまったのは、配信会社のサーバーに氏名や住所などを置いていなかったからだと発表から読み取れます。配信に名前の差し込みが必要かどうか、本当に住所まで連携する必要があるか。渡すデータを減らすことは、最も安い防御策です。
判断:委託先の第一報を「確定」と扱わない
10月29日の「含まれていない」が、11月2日に覆りました。委託先からの第一報は、あくまで暫定情報です。社内の判断や顧客への説明は、「現時点では」という前提を付けて行い、書面での確認を求める。ワークマンも書面による正式な確認を依頼中としています。
コスト:用途ごとに仕組みを分ける
通知メールとメルマガで配信の仕組みが分かれていたため、注文や会員手続きの連絡は止まりませんでした。すべてを1つのサービスに集めるほうが安上がりですが、止まったときの影響も1つに集まります。
ポイント還元で「実質無料」になった分は、誰が払っているのか。の記事でも紹介しましたが、便利さの裏にはいつも誰かの負担があります。データを預かる側は、預かったデータが「負債」にもなりうることを前提に、契約や仕組みを見直しておきたいところです。
まとめ
ワークマンのメールアドレス流出の可能性は、委託先のサービスへの不正アクセスによるもので、件数は「最大約145万件」、対象は「メールアドレスのみ」とされています。必要最小限の情報しか渡していなかったことで影響は限られましたが、「だけ」でも詐欺メールの宛先としては十分に使われうる。委託先からの第一報が後から変わることもある。この2点は、顧客データを外部に預けているすべての会社にとっての教訓です。対象者への案内はワークマンの公式サイトで、個人情報の漏えいに関する一般的な情報は個人情報保護委員会のサイトで確認できます。
出典・確認日
- ワークマン 適時開示「メール配信サービスへの不正アクセスによるメールアドレスの漏えいの可能性に関するお詫びとお知らせ」(2026年11月4日)https://www.nikkei.com/markets/ir/irftp/data/tdnr/tdnetg3/20261104/g7ol8b/140120261103563387.pdf(確認日:2026年11月4日)
- ワークマン「アララ社の不正アクセスによるワークマンオンラインストアメールマガジン会員様メールアドレスの流出に関するお詫びとお願い」(2026年11月4日)https://www.workman.co.jp/wp-content/uploads/2026/11/1104.pdf(確認日:2026年11月4日)
※本記事は発表文に記載された事実をもとに仕組みを解説するもので、特定の企業の責任を断定するものではありません。
合わせて読みたい
- AIに書かせた文章の責任は、AIが取ってくれない。
- 高額講座の「無料体験」は、入口だけ無料だ。
- ポイント還元で「実質無料」になった分は、誰が払っているのか。
- 「初月無料」のサブスクは、解約画面がいちばん遠い。
Antithesisは、「正しい」「当たり前」とされていることを逆から読み、得をするのは誰かを考えるメディアです。編集方針や運営については運営者情報のページをご覧ください。
ニュースの裏にある仕組みを読み解き、自社のリスク管理や判断に生かす力を一緒に鍛えたい方は、ウハウハ高等学校の入学案内もぜひのぞいてみてください。